運用・安全
PHP脆弱性の何が問題?放置すると乗っ取りも|自分が今やること3つを確認【2026年10月】
公開:2026-10-31 / 原稿確認:2026年10月31日 / 運営:AI Mediaz
PR:このページにはアフィリエイト広告(成果報酬型広告)が含まれます。最終更新:2026年10月23日7時37分。この記事は、PHPの開発元とサーバー会社の公式発表をもとに書いています。各社の対応は今後更新される可能性があるため、作業の前にリンク先の最新のお知らせを確認してください。このページには広告を掲載していません。
2026年10月21日、PHPの開発元が重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)を直した修正版を公開しました。「PHPの脆弱性が話題らしいけど、結局なにが問題で、自分は何かする必要があるの?」という方向けに、問題の中身と、立場ごとの「やること」に絞って整理します。
各レンタルサーバー会社の適用状況を細かく知りたい方は、PHP脆弱性(2026年10月)|レンタルサーバーで確かめることにまとめています。この記事は「何が問題か」と「次に何をするか」に絞った内容です。
この記事の結論
- 何が問題か:ログインなしで、外部からサーバー上でプログラムを動かされるおそれがあります。開発元は「修正版への更新が唯一の安全な選択肢」としています。
- 誰が動くか:共用レンタルサーバーはサーバー会社が修正を適用します。VPSや自分で入れたPHPは、契約者が自分で更新します。
- 見落としやすい点:PHP 8.1以前は開発元の通常サポートが終了しています。ソース用の最小限のバックポート修正は提供されていますが、通常の修正版リリースではありません。PHP 8.2も2026年12月31日でセキュリティ修正が終わるので、8.3以降への移行を計画しておきましょう。
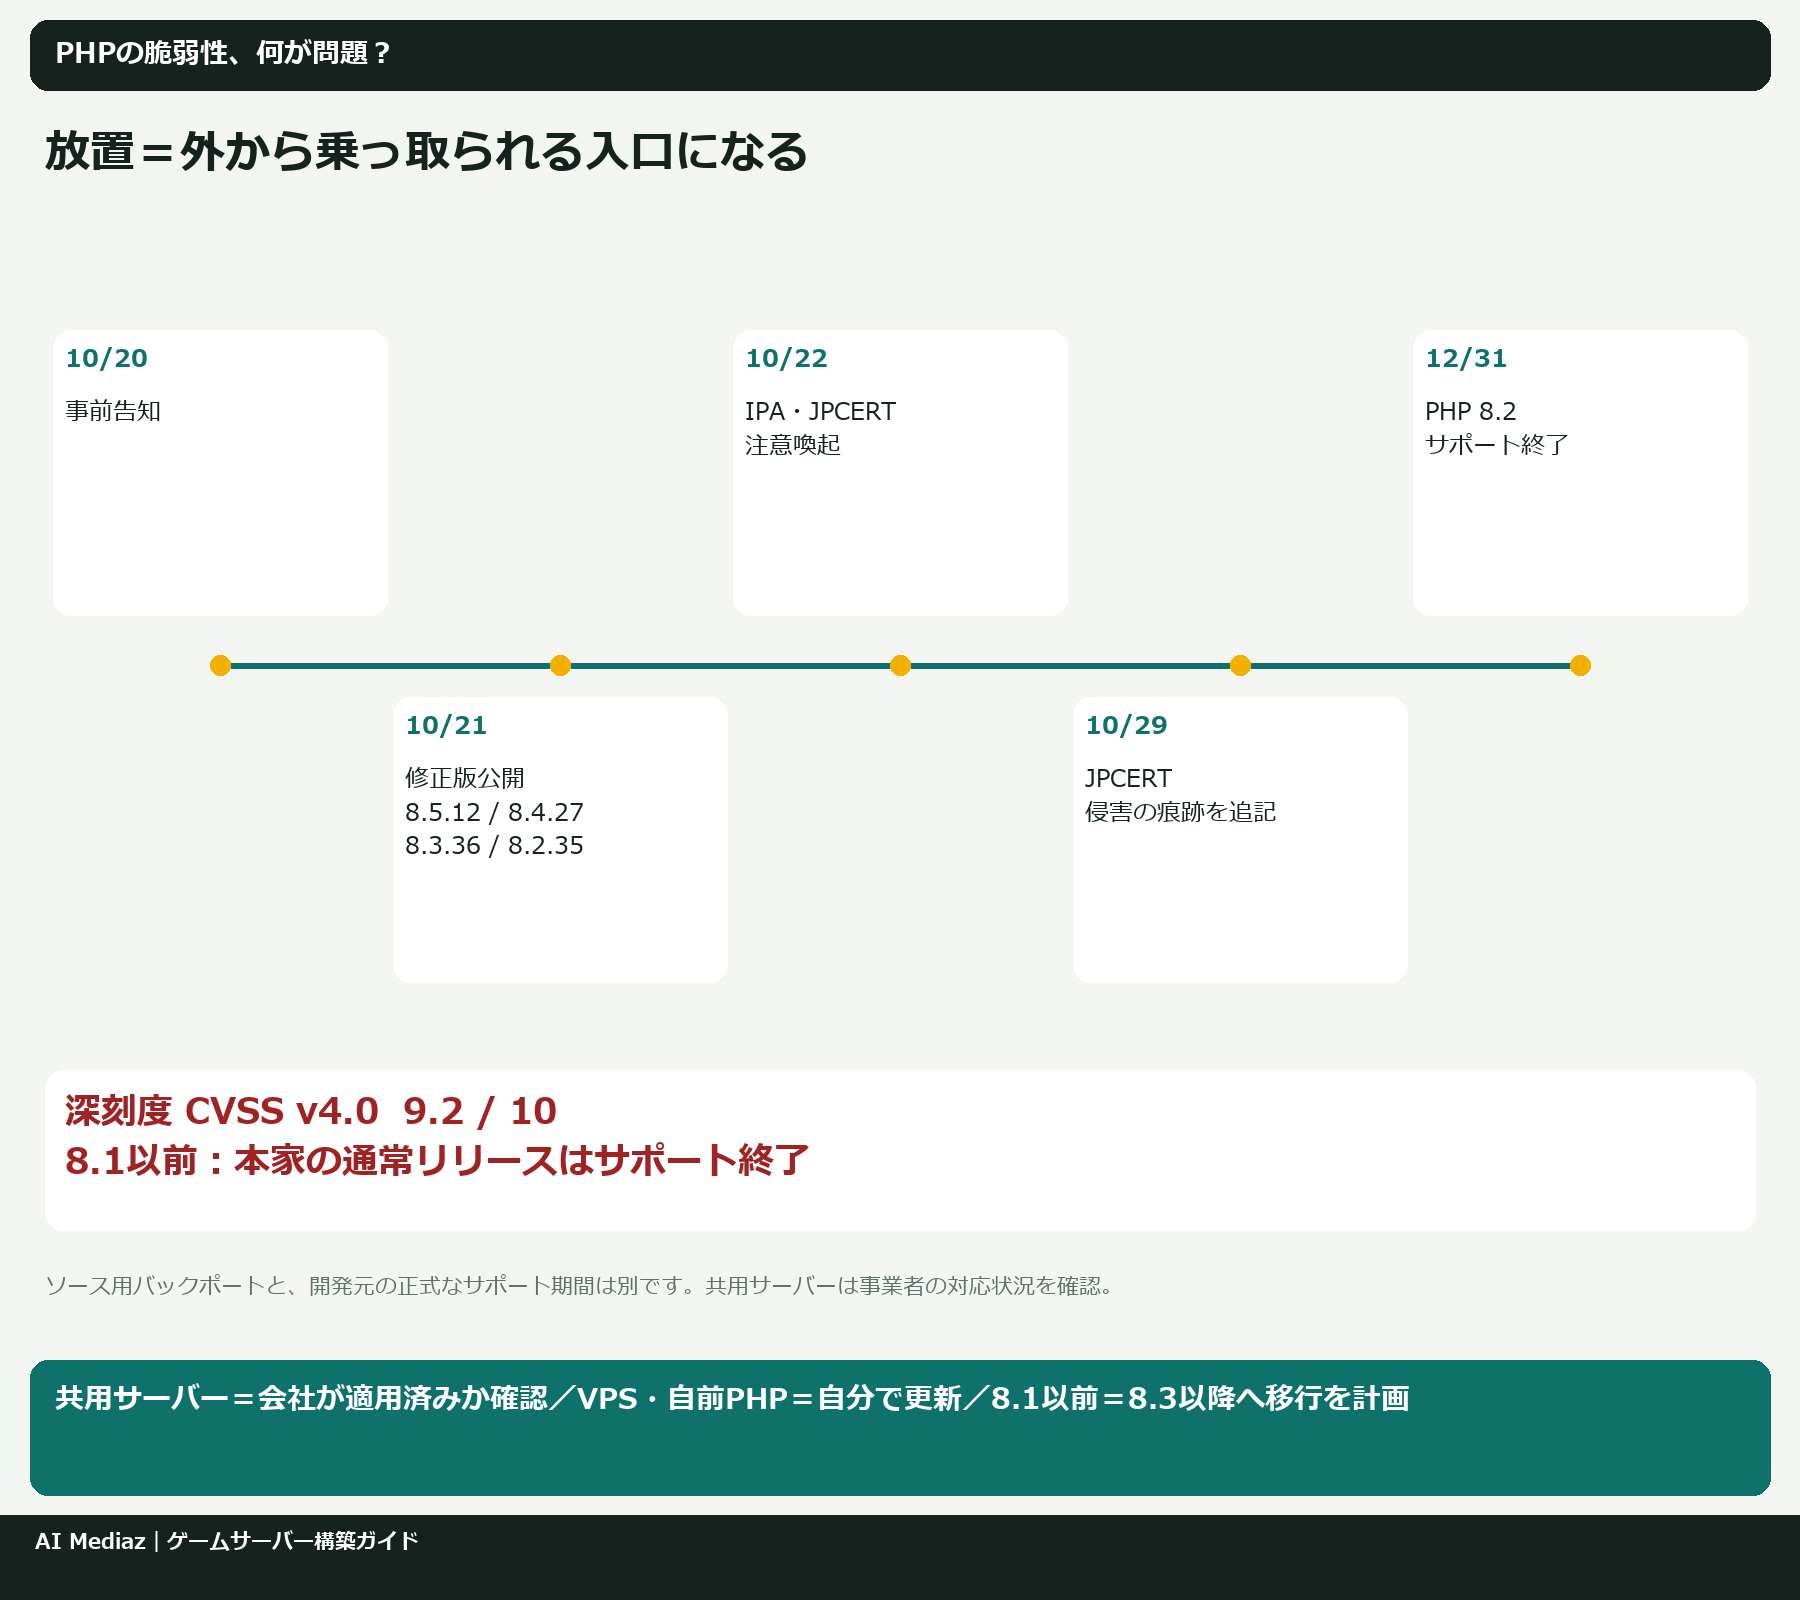
PHPの脆弱性は何が問題?3つのポイント
1. ログインなしで外からプログラムを動かされるおそれがある
IPAは、悪用されると遠隔の第三者に任意のコードを実行されるおそれがあると説明しています。開発元(php.net)が付けた深刻度は2件ともCVSS v4.0で9.2で、10点満点のうちかなり高い評価です。乗っ取られたサーバーは、改ざん・情報流出に使われたり、ほかへの攻撃の踏み台にされたりします。
2. 「設定で防ぐ」だけでは足りない
開発元は、完全な緩和策はなく、更新だけが安全な選択肢だと明言しています。JPCERT/CCは暫定策として session.upload_progress.enabled=0 という設定を挙げていますが、これは特定の攻撃経路にしか効かず、更新の代わりにはならないとしています。
3. すでに悪用の動きが報告されている
JPCERT/CCの注意喚起(10月29日更新)では、次のような状況が報告されています。
- 悪用できるとする検証コードが公開されている
- 悪用を狙ったとみられる通信が観測されている
- あるファイアウォール製品の特定バージョンで、侵害が成功したことを示す痕跡が報告されている
ロリポップ!も、自社環境で悪用の試みを観測したと公表しています(不正アクセスや情報流出は、発表時点で確認されていないとしています)。「そのうち直せばいい」で済む段階ではありません。
どのバージョンが影響を受ける?修正版はどれ?
| PHPの系列 | 影響を受ける範囲 | 修正版 | 開発元のセキュリティ修正の期限 |
|---|---|---|---|
| 8.5系 | 8.5.12より前 | 8.5.12 | 2029年12月31日 |
| 8.4系 | 8.4.27より前 | 8.4.27 | 2028年12月31日 |
| 8.3系 | 8.3.36より前 | 8.3.36 | 2027年12月31日 |
| 8.2系 | 8.2.35より前 | 8.2.35 | 2026年12月31日 |
| 8.1以前 | 影響を受ける可能性あり(IPAはWiz社の情報として、5.4以降は少なくとも一方の影響を受けるとしています) | 通常サポート終了(ソース用バックポートあり) | 終了済み(8.1は2025年12月31日で終了) |
出典:php.net(News Archive / Supported Versions / Unsupported Branches)、IPA、JPCERT/CC。
PHP 7.4・8.0・8.1については、開発元のセキュリティチームが最小限の修正(ソースのバックポート)を出しています。ただし、通常の修正版リリースではありません。Linuxディストリビューションや製品に組み込まれたPHPも影響を受ける可能性があるので、提供元の情報を確認してください。
自分のサイトは対応が必要?立場別チェック表
まず、自分がどの立場にいるかを確認しましょう。
| あなたの環境 | 修正を当てるのは誰? | あなたがやること |
|---|---|---|
| 共用レンタルサーバーで、会社が用意したPHPを使っている | サーバー会社 | 会社のお知らせで「適用完了」を確認。PHP 8.1以前ならバージョン変更を計画 |
| VPS・専用サーバー・自宅サーバーでPHPを動かしている | あなた | OSやパッケージを更新して修正版にする。終わるまではアクセス制限も検討 |
| 共用サーバーでも、PHPを自分で別に入れている | あなた | 自分で更新する(さくらは、独自に入れたPHPはサポート対象外としています) |
| HTMLだけの静的サイト | ― | 古い .php ファイルや使っていないフォームが残っていないか確認 |
| 制作会社に任せていて、PHPを使っているか分からない | 契約による | 制作会社・保守会社に「PHPを使っているか」「どのバージョンか」を聞く |
ゲームサーバー用のVPSに、WordPressやphpMyAdmin、PHPで動くWeb管理ツールなどを自分で入れている場合は、2行目の「自分で更新する」側です。ゲーム本体には関係なくても、同じサーバー上のPHPが入口になれば、ゲームサーバーごと影響を受けます。
レンタルサーバー大手はもう対応した?
公式発表で確認できた内容だけを載せます(2026年10月31日時点)。
| 会社 | 共用サーバーの対応 | 利用者の作業 |
|---|---|---|
| エックスサーバー | 対象の全レンタルサーバーで10月26日6:20までに修正の適用を完了。PHP 5.1〜8.1にもパッチを適用(バージョン番号は変わらない) | 急いでPHPバージョンを変える必要はないとしています。エックスサーバーVPSは会社側では修正しないため、自分で更新 |
| ロリポップ! | 10月22日に修正の適用を完了。一部のサーバーでは10月22日3時9分ごろからサイトの表示が止まり、13時ごろに再開 | PHP 8.2以降への切り替えを推奨(ただし8.2は2026年12月31日で開発元のサポートが終わるため、選ぶなら8.3以降が無難)。session.upload_progress は全バージョンで無効になったため、フォームやアップロード機能の動作確認を推奨 |
| さくらのレンタルサーバ | コントロールパネルで選べる全PHPバージョンで対応完了(8.1以前はバージョン番号が変わらない) | 用意されたPHPを使っていれば緊急の作業は不要。8.3への早めの移行を推奨 |
ほかの会社の状況は既存記事の会社別まとめを参照してください。表にない会社を使っている場合は、その会社の公式お知らせで確認するのが確実です。
今やることは?3ステップで確認
ステップ1:PHPのバージョンを確認する レンタルサーバーなら管理画面で確認できます。たとえばエックスサーバーは、サーバーパネルの「PHP Ver.切替」でドメインごとに表示されます。VPSならサーバー上で現在のPHPのバージョンを確認してください。なお、8.1以前は修正後もバージョン番号が変わらない会社があるので、番号だけでなく会社のお知らせもあわせて確認しましょう。
ステップ2:修正が当たっているか確認する 共用サーバーなら会社の「適用完了」のお知らせを見ます。VPSなら、表の修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)以上になっているかを確認します。更新はテスト環境で動作を確かめてから本番に当てるのが安全です。止める時間帯の決め方はゲームサーバーの更新日はいつにする?が参考になります。
ステップ3:8.1以前・8.2なら移行の予定を立てる いまの修正は「その場しのぎ」の面があります。PHPのバージョンを変えるとサイトが動かなくなることもあるので、事前のバックアップと、変更後の動作確認を忘れずに行いましょう。バックアップの考え方はゲームサーバーのバックアップ設計でも解説しています。
すぐに更新できないVPSでは、IPAが挙げる暫定策のとおり、外部からのアクセスを絞る(必要なら一時的に止める)ことも検討してください。ポートの絞り方はゲームサーバーのファイアウォール設定にまとめています。
PHP 8.1以前のまま使い続けたらどうなる?
今回は、開発元がサポート終了済みの7.4〜8.1にも最小限の修正を出し、レンタルサーバー各社も古いバージョンにパッチを当てました。ただしロリポップ!は、8.1以前への今回の修正は一時的なもので、今後の脆弱性では開発元からも同社からも修正が出ない可能性があると明記しています。
さらに、PHP 8.2も2026年12月31日で開発元のセキュリティ修正が終わります。エックスサーバーのマニュアルでも、8.2系は新しく使うことを勧めない旧版として扱われています。
「次に同じことが起きたら直せない」状態を避けるには、次のどちらかを選ぶことになります。
- いまのサーバーで、PHP 8.3以降に切り替える(サイトやプラグインが対応しているか先に確認)
- 古いシステムを作り直すときに、サポート中のPHPを選べるサーバーへ移る
PR(広告) 下記は共用レンタルサーバーの広告です。選べるPHPバージョン、脆弱性への対応状況、移転手順は、契約前に提供元へ確認してください。 広告リンクを経由した申込み等により、当サイトに報酬が発生する場合があります。料金・提供条件はリンク先でご確認ください。PR|移転先のプラン条件を確認する
ABLENETレンタルサーバー
移転や作り直しは費用と手間がかかります。判断に迷う場合は、制作会社やサーバー会社のサポートに相談してください。
困ったときはどこに相談する?
- サーバーの設定・適用状況:契約しているサーバー会社のサポート
- サイトがPHPを使っているか、どの機能が影響を受けるか:サイトを作った制作会社・保守会社
- 乗っ取りが疑われるとき:JPCERT/CCは、ログや証拠を保全し、影響範囲を確認して、必要に応じて該当システムを隔離するよう求めています。IPAの注意喚起ページにも問い合わせ先(IPAセキュリティセンター)が載っていますが、個別のシステムには回答できない場合があるとして、製品ベンダーなどへの問い合わせもあわせて案内しています。
よくある質問
Q. WordPressを使っていなければ関係ない? A. 関係あります。今回はPHP本体の脆弱性なので、WordPress以外のPHP製のプログラムやフォームでも対象になります。逆に、PHPを一切使っていないサイトは直接の入口になりにくいと考えられます。
Q. 共用レンタルサーバーなら、何もしなくていい? A. 修正を当てるのはサーバー会社ですが、「適用完了」のお知らせを自分で確認しましょう。PHP 8.1以前を使っているなら、今後に備えてバージョン変更の計画も必要です。
Q. PHPのバージョンを上げるとサイトが壊れる? A. 壊れることがあります。プラグインや古いプログラムが新しいPHPに対応していないと、エラーで表示されなくなる場合があります。バックアップを取ったうえで切り替え、すぐに表示や機能を確認してください。
Q. 設定変更(session.upload_progress の無効化)だけで十分? A. 十分ではありません。JPCERT/CCは、特定の攻撃経路への暫定策で、更新の代わりにはならないとしています。
Q. すでに攻撃されていないか、どう調べる? A. JPCERT/CCの注意喚起に、確認すべきログや挙動の観点が載っています。ただし「痕跡がない=攻撃されていない」とは言い切れないともしています。不安な場合はサーバー会社や専門家に相談してください。
参考にした公式情報(確認日:2026年10月31日)
- PHP: News Archive - 2026
- PHP: Supported Versions
- PHP: Unsupported Branches
- IPA:PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
- JPCERT/CC:PHPにおける複数の脆弱性に関する注意喚起(JPCERT-AT-2026-0033)
- エックスサーバー:PHPの脆弱性に関するお客様のご利用サーバー環境への安全対策について
- エックスサーバー:PHPバージョンの切り替え(マニュアル)
- ロリポップ!:PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告
- さくらのサポート情報:PHPの脆弱性への対応状況について
- さくらのサポート情報:緊急メンテナンス実施のお知らせ
※本記事は2026年10月31日時点の公式情報をもとにしています。対応状況は更新されることがあるため、最新の情報は各公式ページで確認してください。
参考資料
公開時の確認日:2026年10月31日。資料の公開日・対象時点は各リンク先をご確認ください。
- PHP: News Archive - 2026(10月20日事前告知・10月21日セキュリティリリース)
- PHP: Supported Versions
- PHP: Unsupported Branches(8.1のEOL 2025年12月31日)
- IPA PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
- JPCERT/CC PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起(JPCERT-AT-2026-0033)
- エックスサーバー【重要】PHPの脆弱性(CVE-2026-109618/CVE-2026-109619)に関するお客様のご利用サーバー環境への安全対策について
- エックスサーバー マニュアル PHPバージョンの切り替え
- ロリポップ!PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告
- さくらのサポート情報 PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)への対応状況について
- さくらのサポート情報【完了】さくらのレンタルサーバ・さくらのVPS 緊急メンテナンス実施のお知らせ